Internet z założenia jest globalną siecią, która powinna umożliwiać dostęp do publicznych stron internetowych niezależnie od miejsca, operatora czy sposobu połączenia. Tymczasem rzeczywistość bywa zupełnie inna. Okazuje się, że witryny działające prawidłowo podczas zwykłego przeglądania internetu mogą stać się praktycznie niedostępne po włączeniu VPN. Co szczególnie zastanawiające, problem może dotyczyć stron utrzymywanych przez jednego dostawcę hostingu, podczas gdy witryny znajdujące się na serwerach innej firmy działają bez zarzutu. Takie właśnie doświadczenia dotyczą usług hostingowych cyber_Folks.
Strony internetowe powinny być dostępne niezależnie od sposobu połączenia
Współczesny internet nie ogranicza się już do tradycyjnego połączenia użytkownika z operatorem telekomunikacyjnym. Coraz więcej osób korzysta z usług VPN, które pozwalają zwiększyć prywatność, zabezpieczyć transmisję danych w niezaufanych sieciach i ograniczyć możliwość śledzenia aktywności internetowej przez pośredników.
VPN, czyli Virtual Private Network, tworzy zaszyfrowany tunel pomiędzy urządzeniem użytkownika a serwerem pośredniczącym. Z perspektywy odwiedzanej witryny połączenie pochodzi zazwyczaj z adresu IP należącego do operatora VPN, a nie bezpośrednio od dostawcy internetu użytkownika.
Samo korzystanie z VPN nie jest niczym podejrzanym. To powszechna technologia wykorzystywana zarówno przez osoby prywatne, jak i przedsiębiorstwa, pracowników zdalnych czy administratorów systemów informatycznych.
Dlatego sytuacja, w której publiczna strona internetowa przestaje działać wyłącznie dlatego, że użytkownik włączył VPN, powinna skłaniać do dokładnej analizy technicznej.
Oczywiście globalny charakter internetu nie oznacza, że każda witryna musi być dostępna z każdego adresu IP bez żadnych ograniczeń. Administratorzy mają prawo stosować zabezpieczenia, a poszczególne sieci mogą doświadczać awarii lub problemów z routingiem. Jednak regularna niedostępność stron dla użytkowników legalnych usług VPN nie powinna być traktowana jako sytuacja całkowicie normalna.
Około 35 blogów na cyber_Folks i powtarzający się problem
Przykładem jest doświadczenie administratora posiadającego około 35 blogów internetowych utrzymywanych na hostingu cyber_Folks.
Podczas codziennego korzystania z internetu zauważył on charakterystyczną zależność: po uruchomieniu usługi Avast SecureLine VPN strony znajdujące się na cyber_Folks zaczynają działać nieprawidłowo. Przeglądarka przez dłuższy czas próbuje nawiązać połączenie, witryna nie odpowiada albo ostatecznie nie zostaje załadowana.
Co istotne, problem nie ogranicza się wyłącznie do jednego urządzenia. Nieprawidłowości były obserwowane zarówno na komputerze, jak i na urządzeniu z systemem Android. W jednym z przypadków po długim oczekiwaniu pojawił się również komunikat sugerujący, że strona może być niebezpieczna.
Sam taki komunikat nie dowodzi jednak, że witryna zawiera złośliwe oprogramowanie. Bez ustalenia, która aplikacja go wygenerowała i na jakiej podstawie, nie można określić jego rzeczywistej przyczyny.
Najbardziej zastanawiające jest porównanie z innym dostawcą hostingu. Strony tego samego administratora utrzymywane na serwerach OVHcloud otwierają się prawidłowo również podczas korzystania z VPN.
Powstaje więc uzasadnione pytanie: dlaczego sposób połączenia internetowego ma tak duży wpływ na dostępność witryn znajdujących się na jednej platformie hostingowej, podczas gdy inne strony działają normalnie?
Migracja z SEO Linux na zwykły hosting nie rozwiązała problemu
Historia staje się jeszcze ciekawsza, kiedy uwzględnimy wcześniejsze doświadczenia z infrastrukturą cyber_Folks.
Początkowo strony znajdowały się na archiwalnym pakiecie hostingowym SEO Linux. Już wtedy występowały problemy z ich otwieraniem podczas korzystania z VPN.
Następnie witryny zostały przeniesione na standardowy hosting cyber_Folks. Migracja wiązała się również ze zmianą adresu IP serwera.
Można byłoby oczekiwać, że jeżeli problem dotyczył konkretnego adresu IP, konfiguracji serwera albo starego środowiska hostingowego, przeniesienie stron na nową usługę przyniesie poprawę.
Tak się jednak nie stało.
Problemy z dostępnością stron przez VPN nadal występowały.
To istotna obserwacja diagnostyczna. Osłabia przypuszczenie, że źródłem nieprawidłowości był wyłącznie jeden stary serwer lub pojedynczy adres IP. Nie dowodzi natomiast automatycznie, że cyber_Folks celowo blokuje użytkowników VPN.
Możliwe, że oba środowiska korzystają z podobnych mechanizmów zabezpieczeń, wspólnych elementów infrastruktury sieciowej lub rozwiązań filtrujących ruch. Równie dobrze problem może wynikać z tras połączeń pomiędzy operatorami VPN a siecią hostingodawcy.
Bez odpowiednich testów i analizy logów nie da się tego jednoznacznie rozstrzygnąć.
Opera VPN i błąd ERR_TUNNEL_CONNECTION_FAILED
Dodatkowych informacji dostarczył test przeprowadzony przy użyciu przeglądarki Opera i jej wbudowanej funkcji VPN.
Przykładem była witryna Narkus.pl, znajdująca się na hostingu cyber_Folks.
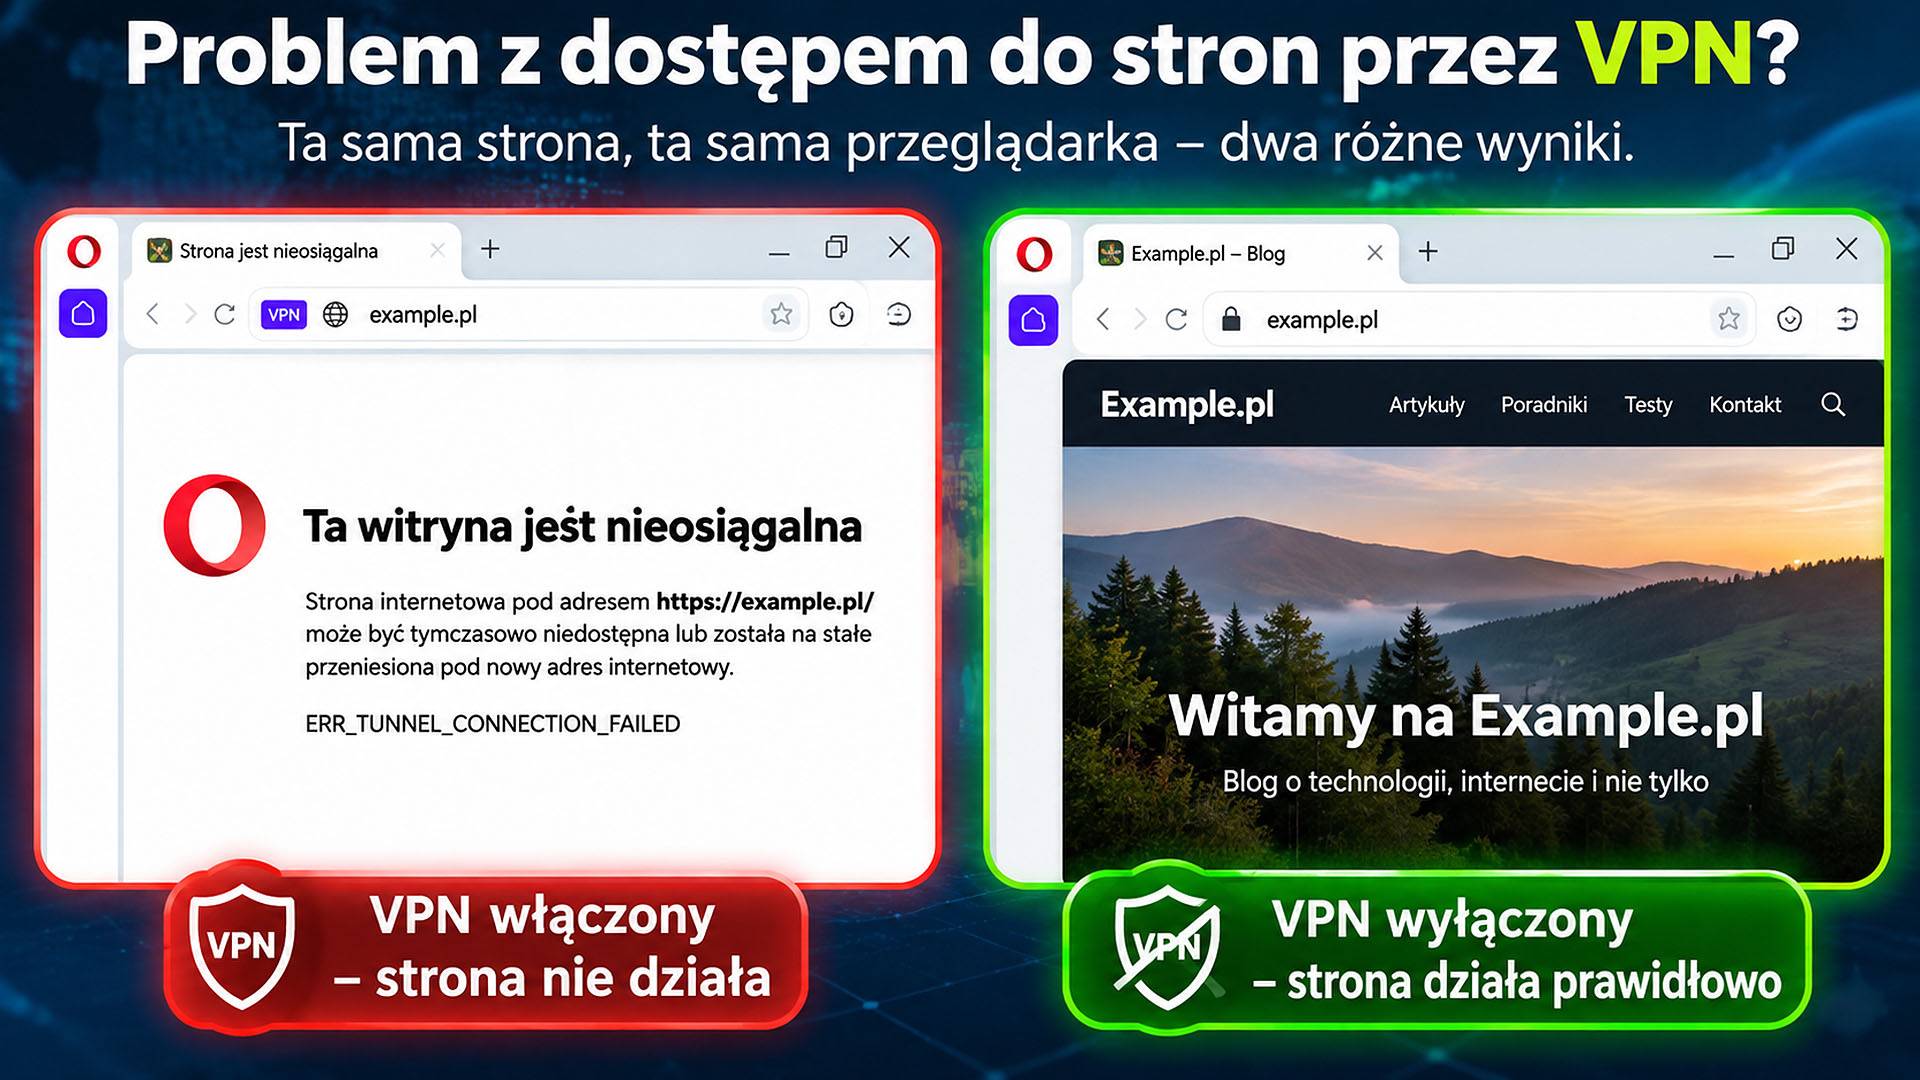
Po włączeniu VPN w Operze strona nie otworzyła się prawidłowo. Zamiast jej zawartości przeglądarka wyświetliła komunikat:
„Ta witryna jest nieosiągalna”
Towarzyszył mu kod błędu:
ERR_TUNNEL_CONNECTION_FAILED
Po wyłączeniu VPN w tej samej przeglądarce witryna została załadowana prawidłowo.
To ważny wynik, ponieważ pozwala porównać zachowanie tej samej strony na tym samym urządzeniu przy dwóch sposobach połączenia.
Błąd ERR_TUNNEL_CONNECTION_FAILED wskazuje na niepowodzenie zestawienia połączenia przez tunel lub serwer pośredniczący. Może być związany z infrastrukturą VPN, serwerem proxy, konfiguracją sieciową albo dostępnością serwera docelowego z określonej trasy.
Nie jest natomiast sam w sobie dowodem na blokadę po stronie hostingu.
Nie należy również utożsamiać tego błędu z problemem certyfikatu SSL. W przypadku błędów certyfikatów przeglądarki zazwyczaj wyświetlają inne komunikaty.
Fakt, że podobne trudności pojawiają się przy korzystaniu z Avast SecureLine VPN i VPN Opery, sprawia jednak, że warto zbadać problem szerzej, zamiast ograniczać diagnozę do jednej aplikacji.
Czy podwójne szyfrowanie HTTPS i VPN może powodować konflikt?
W dyskusjach na temat niedostępności stron internetowych przez VPN pojawia się czasami wyjaśnienie, że przyczyną jest jednoczesne szyfrowanie połączenia przez HTTPS i VPN.
Według tej teorii obie technologie miałyby wzajemnie utrudniać rozpoznanie transmisji danych.
Takie wyjaśnienie jest nieprawidłowe.
HTTPS i VPN funkcjonują na różnych poziomach komunikacji sieciowej i mogą bez problemu działać jednocześnie.
W uproszczeniu przeglądarka ustanawia szyfrowane połączenie HTTPS z witryną, a transmisja pomiędzy urządzeniem a serwerem VPN jest dodatkowo chroniona przez tunel VPN.
Po dotarciu do serwera VPN zewnętrzna warstwa tunelu zostaje usunięta, natomiast właściwe połączenie HTTPS nadal pozostaje zaszyfrowane aż do punktu zakończenia TLS po stronie usługi internetowej.
Nie istnieje więc ogólna zasada, według której HTTPS i VPN wzajemnie się wykluczają.
Oczywiście nieprawidłowo skonfigurowane proxy, filtrowanie TLS, problemy z MTU czy błędy oprogramowania sieciowego mogą zakłócać transmisję. Nie wynika to jednak z samego faktu zastosowania dwóch mechanizmów szyfrowania.
Czy systemy bezpieczeństwa hostingu mogą blokować użytkowników VPN?
Jedną z możliwych przyczyn problemu są zabezpieczenia stosowane przez dostawców usług hostingowych.
Współczesne serwery internetowe wykorzystują mechanizmy chroniące przed atakami DDoS, automatycznym skanowaniem witryn, próbami włamań czy nadmierną liczbą żądań.
Wśród stosowanych rozwiązań znajdują się zapory aplikacyjne WAF, systemy analizy reputacji adresów IP, ograniczenia częstotliwości zapytań oraz reguły wykrywające podejrzany ruch.
Problem polega na tym, że adresy IP popularnych usług VPN bywają współdzielone przez bardzo wielu użytkowników.
Jeżeli z jednego takiego adresu ktoś wcześniej przeprowadzał automatyczne skanowanie stron lub inne niepożądane działania, jego reputacja może zostać obniżona.
W rezultacie zabezpieczenia mogą ograniczać również połączenia całkowicie zwyczajnych użytkowników.
Nie oznacza to, że każdy hosting blokuje VPN. Nie ma też podstaw, aby bez analizy technicznej stwierdzić, że dokładnie taki mechanizm odpowiada za opisane problemy na cyber_Folks.
Jest to jednak hipoteza, którą dostawca hostingu powinien zweryfikować.
Co istotne, blokada może następować na różnych poziomach infrastruktury. Nie zawsze będzie widoczna w logach samego WordPressa czy serwera WWW. Jeżeli połączenie zostanie odrzucone wcześniej, żądanie może w ogóle nie dotrzeć do aplikacji.
A może problemem jest routing, DNS lub IPv6?
Drugim obszarem wymagającym analizy jest komunikacja sieciowa pomiędzy operatorami VPN a infrastrukturą hostingową.
Internet składa się z wielu niezależnych sieci połączonych za pomocą routerów i punktów wymiany ruchu. Pakiety danych nie zawsze docierają do serwera tą samą trasą.
Po włączeniu VPN zmienia się punkt, z którego ruch wychodzi do publicznego internetu. Zmianie może ulec również sposób rozwiązywania nazw DNS oraz obsługa protokołu IPv6.
Jeżeli pomiędzy konkretnym operatorem VPN a siecią hostingodawcy występują problemy z trasowaniem, filtrowaniem lub transmisją pakietów, użytkownik może doświadczać bardzo długiego ładowania strony, przekroczenia czasu połączenia albo całkowitego braku dostępu.
Istotne są również problemy związane z MTU, czyli maksymalnym rozmiarem pakietów przesyłanych przez sieć.
Tunele VPN wprowadzają dodatkowy narzut transmisyjny. Przy niewłaściwej obsłudze MTU lub Path MTU Discovery część połączeń może działać nieprawidłowo, mimo że inne strony otwierają się bez problemów.
Wszystkie te możliwości można badać za pomocą odpowiednich narzędzi diagnostycznych, porównując połączenia z VPN i bez VPN.
Dlaczego strony na OVHcloud działają prawidłowo?
Jednym z najbardziej interesujących elementów całej sytuacji jest fakt, że strony znajdujące się na OVHcloud nie wykazują analogicznych problemów podczas obserwowanych testów.
To ważny punkt odniesienia.
Pokazuje, że samo korzystanie z VPN nie uniemożliwia przeglądania stron internetowych i że problem może zależeć od konkretnej infrastruktury, trasy połączenia lub stosowanych zabezpieczeń.
Nie oznacza to automatycznie, że OVHcloud ma lepszą konfigurację od cyber_Folks. Różni dostawcy mogą korzystać z odmiennych sieci, systemów bezpieczeństwa i mechanizmów kierowania ruchu.
Porównanie sugeruje jednak, że problem nie powinien być z góry przypisywany wyłącznie komputerowi użytkownika czy jego przeglądarce.
Właśnie dlatego potrzebna jest diagnostyka obejmująca oba końce połączenia.
Czy właściciel strony powinien przejmować się użytkownikami VPN?
Zdecydowanie tak.
Z perspektywy właściciela witryny internetowej dostępność strony jest jednym z podstawowych elementów jakości hostingu.
Nie ma większego znaczenia, czy odwiedzający korzysta z internetu domowego, sieci komórkowej, publicznego Wi-Fi, firmowej bramy sieciowej czy legalnej usługi VPN. Jeżeli chce przeczytać artykuł, powinien mieć możliwość nawiązania połączenia, o ile nie istnieje uzasadniona przyczyna jego ograniczenia.
Niedostępność strony dla części użytkowników może prowadzić do utraty odwiedzin, pogorszenia doświadczenia odbiorców i ograniczenia zasięgu publikowanych treści.
W przypadku sklepów internetowych konsekwencje mogą być jeszcze poważniejsze, ponieważ problemy z dostępnością mogą oznaczać utracone zamówienia.
Nie można jednak bez pomiarów określić, ilu użytkowników faktycznie dotyka omawiany problem ani jaki jest jego wpływ na ruch internetowy.
Warto również oddzielić dostępność strony od pozycjonowania w wyszukiwarkach. Sporadyczne problemy z dostępem przez VPN nie oznaczają automatycznie pogorszenia pozycji w Google. Jeżeli jednak problemy sieciowe dotykają także robotów wyszukiwarek lub zwykłych użytkowników, ich znaczenie może być znacznie większe.
Problem zgłaszany do cyber_Folks, ale bez skutecznego rozwiązania
W opisanym przypadku właściciel stron informował już dostawcę hostingu o występujących trudnościach.
Pomimo wcześniejszych zgłoszeń oraz migracji z archiwalnego SEO Linux na standardową usługę hostingową problem nadal był obserwowany.
Z perspektywy klienta jest to sytuacja rozczarowująca.
Jeżeli administrator utrzymuje u jednego dostawcy kilkadziesiąt witryn, ma uzasadnione oczekiwanie, że powtarzające się problemy z ich dostępnością zostaną potraktowane jako kwestia wymagająca technicznego wyjaśnienia.
Nie chodzi o automatyczne uznanie winy hostingodawcy ani o żądanie wyłączenia zabezpieczeń.
Chodzi o ustalenie przyczyny.
Ogólne stwierdzenie, że strona działa bez VPN, nie rozwiązuje problemu, jeżeli część użytkowników nie może z niej korzystać przez połączenie pośredniczące.
Z drugiej strony, bez dostępu do historii zgłoszeń i odpowiedzi technicznych nie można ocenić, jakie czynności diagnostyczne cyber_Folks już przeprowadził.
Niezależnie od tego wieloletnia lub powtarzająca się niedostępność stron w określonych warunkach zasługuje na rzetelną analizę.
Co cyber_Folks powinien sprawdzić?
W pierwszej kolejności warto przeprowadzić testy dostępności tych samych domen z kilku niezależnych sieci VPN, z różnych lokalizacji geograficznych oraz przy zwykłym połączeniu internetowym.
Następnie należy porównać rezultaty i ustalić, na którym etapie komunikacji występuje problem.
Szczególnie istotne byłoby sprawdzenie:
- Czy adresy IP serwerów VPN trafiają do systemów blokowania lub ograniczania ruchu.
- Czy zapory WAF, systemy anty-DDoS lub filtry sieciowe rejestrują odrzucane połączenia.
- Czy problemy występują przed nawiązaniem połączenia TCP, podczas negocjacji TLS czy dopiero na poziomie HTTP.
- Czy konfiguracja IPv4 i IPv6 działa prawidłowo.
- Czy istnieją problemy z routingiem, MTU lub transmisją pakietów pomiędzy wybranymi operatorami VPN a siecią hostingową.
- Czy podobne objawy występują na innych serwerach cyber_Folks.
W przypadku Opery należałoby dodatkowo ustalić, czy błąd tunelu powstaje po stronie jej usługi proxy, czy podczas próby połączenia z serwerem docelowym.
Dopiero takie testy pozwoliłyby określić, czy rozwiązanie wymaga zmiany reguł bezpieczeństwa, konfiguracji sieci, interwencji operatora VPN czy działania innego podmiotu.
Bezpieczeństwo nie powinno oznaczać przypadkowej niedostępności
Nie ma wątpliwości, że dostawcy hostingu muszą chronić swoje serwery przed atakami i nadużyciami.
Nie można oczekiwać, że każda próba połączenia z dowolnego adresu IP zostanie zaakceptowana bez względu na ryzyko.
Jednocześnie dobrze zaprojektowane zabezpieczenia powinny ograniczać niepożądany ruch w sposób możliwie precyzyjny, bez nieuzasadnionego odcinania legalnych użytkowników.
Jeżeli filtr bezpieczeństwa blokuje znaczną grupę prawidłowych połączeń, może powstawać problem tzw. false positive, czyli fałszywego alarmu.
Dlatego jakość usług hostingowych należy oceniać nie tylko przez pryzmat parametrów serwera, pojemności dysku czy szybkości działania PHP, ale również dostępności witryn z różnych sieci i regionów świata.
Hosting może działać bardzo szybko dla użytkowników korzystających z jednego operatora, a jednocześnie być trudniej dostępny z innych części internetu.
Właśnie takie problemy bywają szczególnie trudne do wykrycia za pomocą prostego monitoringu, który sprawdza stronę tylko z jednej lokalizacji.
Internet jest globalny. Dostępność stron również powinna być traktowana globalnie
Opisany przypadek pokazuje, jak ważne jest patrzenie na dostępność witryn internetowych z perspektywy różnych użytkowników.
Około 35 blogów utrzymywanych na cyber_Folks, problemy obserwowane podczas korzystania z Avast SecureLine VPN, nieudane otwieranie Narkus.pl przez VPN Opery, wcześniejsze trudności na hostingu SEO Linux oraz brak poprawy po migracji na inny serwer i adres IP tworzą zestaw obserwacji, którego nie warto ignorować.
Szczególnie że w tych samych warunkach strony utrzymywane na OVHcloud otwierają się prawidłowo.
Nie jest to jeszcze dowód na błąd infrastruktury cyber_Folks. Jest to jednak wystarczający powód, aby przeprowadzić dokładniejsze testy i wyjaśnić, dlaczego dostępność witryn zależy od sposobu połączenia.
Publiczna strona internetowa nie powinna stawać się niedostępna dla zwykłego użytkownika tylko dlatego, że korzysta on z legalnej usługi VPN, chyba że istnieje konkretna i uzasadniona przyczyna techniczna lub bezpieczeństwa.
Warto, aby dostawcy hostingu traktowali takie zgłoszenia poważnie, nawet jeżeli problem nie występuje podczas standardowego testu z sieci biura pomocy technicznej.
Apel do cyber_Folks o techniczne wyjaśnienie problemu
Celem tego artykułu nie jest podważanie bezpieczeństwa usług cyber_Folks ani przypisywanie firmie odpowiedzialności bez odpowiednich dowodów.
Chodzi o zwrócenie uwagi na rzeczywisty problem zgłaszany przez klienta i potwierdzony obserwacjami w różnych konfiguracjach połączenia.
Właściciele stron internetowych potrzebują nie tylko szybkich serwerów, ale również pewności, że ich witryny są dostępne dla odbiorców korzystających z różnych sieci.
Dlatego warto postawić cyber_Folks kilka konkretnych pytań:
Czy firma monitoruje dostępność swoich usług z popularnych sieci VPN? Czy sprawdza przypadki niezamierzonego blokowania adresów IP należących do operatorów VPN? Czy jest w stanie zweryfikować trasę połączenia i wskazać, na którym etapie występuje błąd?
A przede wszystkim: czy możliwe jest przeprowadzenie diagnostyki konkretnego przypadku i przekazanie klientowi technicznego wyjaśnienia?
Internet nie kończy się na jednym operatorze, jednym adresie IP ani jednej trasie sieciowej. Jeżeli strona ma być publiczna, jej dostępność powinna być sprawdzana z równie szerokiej perspektywy.
I właśnie tego warto oczekiwać od profesjonalnego dostawcy usług hostingowych.